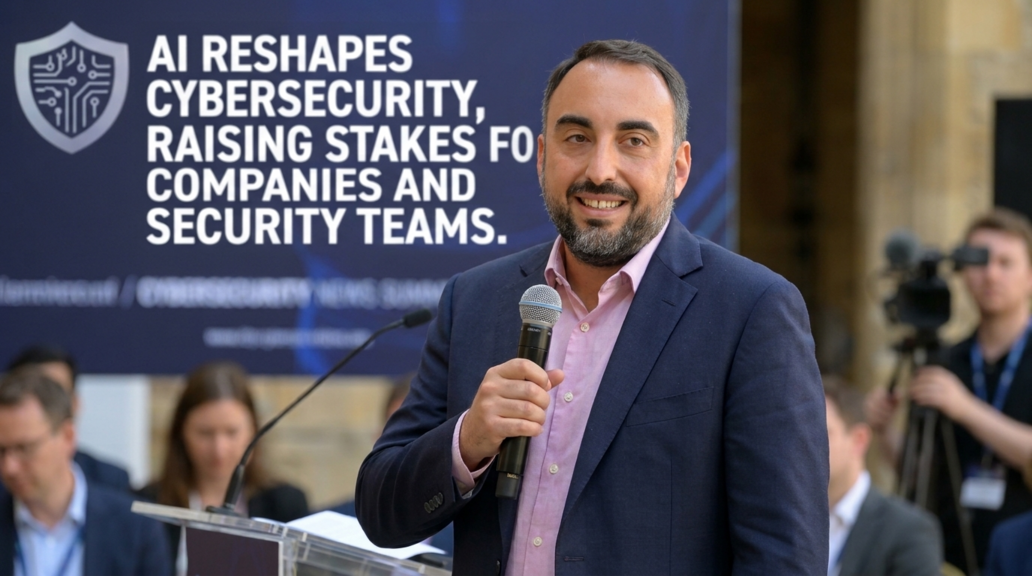
Kecerdasan buatan mengubah keamanan siber dari persaingan yang bertumpu pada investigasi dengan kecepatan manusia menjadi persaingan yang semakin dibentuk oleh kecepatan mesin. Perubahan ini menjadi pokok bahasan dalam percakapan dengan Alex Stamos, chief security officer di Cognition, yang membuka seri khusus tentang dampak AI di dunia nyata. Persoalan utamanya bukan sekadar apakah perangkat lunak dapat membantu menemukan kerentanan atau memilah peringatan, melainkan seberapa mudah kemampuan yang sama dapat memperkuat para penyerang. Bagi perusahaan, akibatnya adalah perhitungan yang semakin mendesak: praktik keamanan yang dirancang untuk menghadapi kecepatan ancaman kemarin mungkin tak mampu mengimbangi ancaman esok hari.
Selama bertahun-tahun, para pihak yang bertahan menghadapi ketimpangan mendasar: organisasi menghasilkan lebih banyak sinyal keamanan daripada yang mampu diselidiki tim mereka, sementara serangan canggih dapat memanfaatkan celah kecil dalam sistem yang kompleks. AI dapat membantu menyaring log, merangkum insiden, mengidentifikasi perilaku yang tidak biasa, dan membuat informasi teknis lebih mudah ditindaklanjuti. Manfaat ini penting karena analis yang kewalahan harus rutin memutuskan peringatan mana yang layak mendapat perhatian terbatas. Namun, otomatisasi tidak membuat suatu peringatan otomatis benar, dan penjelasan yang tersusun rapi tidak menjamin bahwa solusi yang diusulkan aman; manusia tetap perlu memverifikasi informasi yang disampaikan sistem.
Percepatan yang sama juga dapat menguntungkan pihak lawan. Perangkat generatif dapat mempermudah penyusunan pesan yang meyakinkan, penyesuaian materi untuk berbagai sasaran, atau bantuan untuk pekerjaan teknis yang sebelumnya membutuhkan keahlian khusus. Ini bukan berarti setiap kelompok kriminal tiba-tiba menjadi sangat cakap, atau AI saja dapat mengubah upaya penyusupan menjadi pembobolan yang berhasil. Namun, biaya dan upaya yang dibutuhkan untuk beberapa tahap serangan bisa berkurang, sehingga waktu bagi pihak bertahan untuk mengenali dan membendung aktivitas mencurigakan menjadi lebih singkat. Pandangan Stamos penting dalam perdebatan ini karena para pemimpin keamanan harus bersiap menghadapi kemampuan seiring perkembangannya, bukan menunggu bukti sempurna tentang skala dampaknya kelak.
Dampak terhadap pasar kemungkinan berupa pergeseran prioritas keamanan, bukan sekadar penggantian produk yang sudah ada. Para vendor berlomba menambahkan fitur AI untuk pemantauan, perlindungan identitas, pengembangan perangkat lunak, dan respons insiden, sementara pembeli harus membedakan peningkatan yang terukur dari demonstrasi yang menarik. Perangkat yang berguna semestinya mengurangi waktu investigasi, meningkatkan deteksi, atau membantu tim merespons secara konsisten—bukan sekadar menghasilkan lebih banyak peringatan atau rangkuman yang terdengar meyakinkan. Organisasi juga perlu menanyakan dari mana sistem memperoleh datanya, siapa yang dapat mengakses informasi tersebut, bagaimana keputusannya dapat diperiksa, dan apa yang terjadi jika sistem itu keliru.
Pengawasan semacam ini menjadi sangat penting ketika perusahaan mulai mengintegrasikan AI ke dalam kegiatan operasional sehari-hari. Karyawan mungkin menggunakan asisten untuk menyusun kode, menganalisis informasi pelanggan, atau mempercepat pekerjaan kantor rutin, terkadang tanpa memahami dengan jelas data apa yang mereka bagikan. Penyerang dapat menyasar alur kerja tersebut, sementara sistem yang pengendaliannya lemah dapat membocorkan informasi sensitif atau membuka jalur baru ke jaringan perusahaan. Karena itu, tim keamanan perlu bekerja sama dengan pimpinan produk, hukum, dan bisnis untuk memetakan penggunaan AI serta menetapkan aturan praktis terkait akses, penanganan data, pengujian, dan pengawasan. Memblokir semua perangkat jarang menjadi strategi jangka panjang jika karyawan dapat menggunakan alternatif tanpa izin.
Regulasi menjadi alasan lain untuk menjadikan keamanan siber bagian dari desain produk, bukan pemeriksaan tahap akhir. Persyaratan keamanan siber FDA yang diperbarui untuk perangkat lunak perangkat medis, yang dibahas pada 2025, menegaskan bahwa produsen harus serius menangani keamanan selama pengembangan dan dukungan produk. Aturan tersebut tidak menghapus risiko, tetapi meningkatkan standar bagi tim yang membangun teknologi yang kegagalannya dapat memengaruhi keselamatan pasien. Secara lebih luas, dewan direksi dan eksekutif diminta memahami paparan risiko siber, meskipun banyak organisasi tidak memiliki departemen keamanan khusus yang besar. AI mungkin membantu tim kecil memperluas jangkauan mereka, tetapi tidak dapat menggantikan akuntabilitas yang jelas atau investasi pada pertahanan dasar.
Langkah praktis yang perlu dilakukan tidak semenarik janji perlindungan yang sepenuhnya otomatis: perbarui perangkat lunak, amankan akun dengan autentikasi yang kuat, batasi akses yang tidak diperlukan, latih rencana penanganan insiden, dan pastikan staf tahu cara melaporkan aktivitas mencurigakan. Tim perlu menguji perangkat keamanan berbantuan AI dengan tugas yang realistis, mengukur apakah hasilnya membaik, dan mempertahankan peninjauan manusia untuk keputusan berdampak besar. Mereka juga perlu menyiapkan rencana untuk menghadapi kegagalan, termasuk deteksi yang tidak akurat, kebocoran prompt, dan tindakan otomatis yang mengganggu pekerjaan yang sah. Dalam lingkungan ancaman yang bergerak lebih cepat, ketahanan bergantung pada proses yang disiplin, sama besarnya dengan kecanggihan model.
Taruhan yang lebih luas melampaui kepentingan masing-masing perusahaan. Pembobolan dapat mengganggu layanan, mengekspos informasi pribadi, merusak kepercayaan, dan membebankan biaya kepada pelanggan serta masyarakat yang tidak pernah memilih sistem terkait. Pada saat yang sama, AI yang dikelola dengan baik dapat memperluas akses terhadap keahlian, membantu organisasi yang kekurangan staf mendeteksi masalah lebih awal dan merespons dengan lebih konsisten. Teknologi ini bukan perisai yang dijamin ampuh ataupun bencana yang tak terhindarkan; dampaknya bergantung pada siapa yang dapat menggunakannya, bagaimana sistem diamankan, dan apakah institusi mampu beradaptasi dengan cepat. Percakapan Stamos membuka pembahasan yang tepat waktu tentang keseimbangan tersebut: masa depan keamanan siber tidak hanya akan dibentuk oleh AI, tetapi juga oleh pilihan manusia dalam menggunakannya.